Aller au contenu
+33 1 46 94 62 00 Contactez-nous LinkedIn (nouvel onglet)

SOC / XDR / SIEM / CTI

Protection complète de vos systèmes et ceux de vos partenaires grâce à une surveillance 24/7, des analyses de vulnérabilités et une réponse rapide aux incidents.

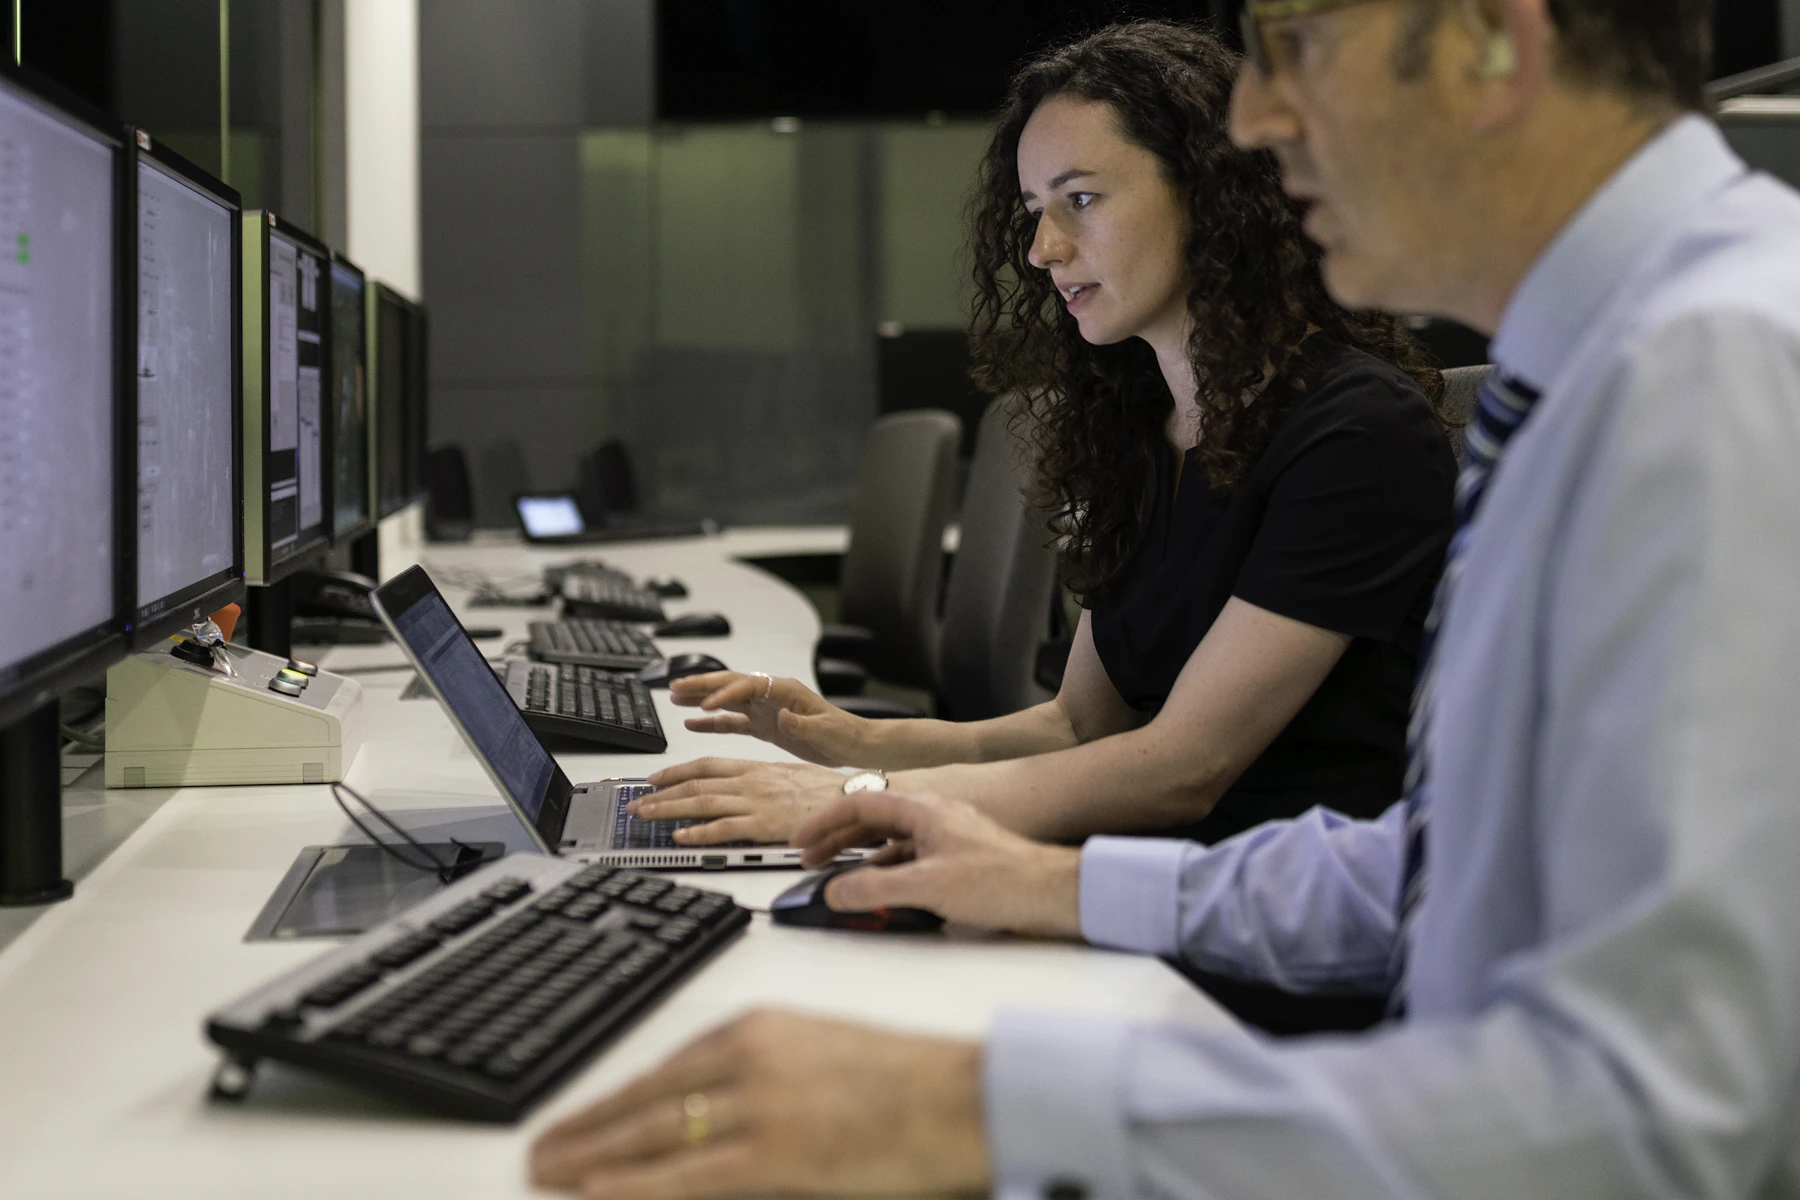
Deux analystes au travail devant les écrans d’un centre de supervision

Services managés – SOC

Nos offres de services managés s’adaptent à votre contexte, à vos produits et à ceux de vos partenaires.

Services managés en cybersécurité

Dans un paysage numérique en constante évolution, la sécurité de vos produits internes ainsi que des produits tiers est une priorité absolue. Notre offre de Services Managés de Cybersécurité offre une protection complète, assurant la sécurité de vos activités et de votre réputation.

Pour vos produits internes, notre équipe dédiée surveille en permanence vos systèmes, applications et données, détectant et répondant rapidement aux menaces émergentes. Grâce à des outils de pointe et une expertise approfondie, nous identifions et neutralisons les attaques potentielles, minimisant ainsi les risques pour votre entreprise.

Mais notre engagement va au-delà de vos produits internes. Nous étendons notre expertise à la sécurisation de vos partenaires, fournisseurs et autres produits tiers. En travaillant en étroite collaboration avec vos équipes et celles de vos partenaires, nous établissons des protocoles de sécurité robustes pour garantir la confidentialité, l’intégrité et la disponibilité des données.

Notre approche proactive inclut une surveillance continue, des analyses de vulnérabilités régulières et des mesures de réponses rapides en cas d’incident. De plus, nous vous fournissons des rapports détaillés sur l’état de la sécurité de vos produits, vous tenant informé des menaces détectées et des mesures prises pour y remédier.

Faites confiance à nos Services Managés de Cybersécurité pour protéger vos produits internes ainsi que ceux de vos partenaires. Avec notre engagement envers l’excellence et notre approche sur mesure, vous pouvez être assuré que votre entreprise est entre de bonnes mains, sécurisée à tous les niveaux.

Escalade des alertes de cybersécurité

L’escalade des alertes est un processus essentiel dans la gestion des incidents de sécurité informatique, permettant une réponse rapide et efficace aux menaces potentielles. Lorsqu’une alerte de sécurité est déclenchée, elle est initialement traitée par un niveau de support ou d’analyse défini. Si cette première étape ne permet pas de résoudre le problème ou si l’alerte est considérée comme critique, elle est alors escaladée vers des niveaux de compétence ou de responsabilité supérieurs pour une action immédiate.

Ce processus d’escalade garantit que les incidents de sécurité sont traités de manière appropriée et en temps opportun. En identifiant rapidement les alertes critiques et en les faisant remonter à des experts en sécurité plus expérimentés, les organisations peuvent minimiser les risques et les dommages potentiels associés aux cybermenaces.

L’escalade des alertes peut être déclenchée par divers facteurs, tels que la gravité de l’alerte, le niveau de compétence requis pour la résoudre, les politiques internes de l’organisation, ou les délais de réponse convenus avec les clients ou les partenaires.

En mettant en place un processus d’escalade bien défini, les organisations peuvent améliorer leur capacité à détecter, analyser et répondre aux menaces de sécurité, renforçant ainsi leur posture de sécurité globale. De plus, cela permet d’assurer une communication claire et transparente entre les différents niveaux de l’équipe de sécurité, favorisant une collaboration efficace et une prise de décision rapide dans des situations critiques.

Réponse à incident de cybersécurité

Au cœur de notre dispositif se trouve notre équipe d’action rapide (FAR), une organisation dédiée à la gestion des incidents de cybersécurité, mobilisable à tout moment.

Composée d’experts de haut niveau (analystes SOC, threat hunters, experts forensic, reverse engineering, ingénieurs systèmes et réseaux), la FAR intervient sur tout le cycle de gestion d’incident :

  • Détection et qualification des menaces
  • Analyse technique et investigation (forensic, logs, SIEM)
  • Confinement et neutralisation de l’attaque
  • Remédiation technique et sécurisation des systèmes
  • Collecte de preuves
  • Restauration de l’activité
  • Retour d’expérience et amélioration continue

Cette organisation fonctionne en coordination avec votre SOC et peut être activée 24/7/365, avec des délais d’intervention extrêmement courts.

Gestion de crise et réponse post-incident

En cas d’attaque majeure (ransomware, compromission, fuite de données…), nous activons une cellule de crise structurée, incluant :

  • pilotage exécutif (CISO / direction),
  • gestion opérationnelle de l’incident,
  • investigation technique approfondie,
  • communication interne et externe,
  • collecte des preuves pour dépôt de plainte,
  • accompagnement juridique et conformité.

Nous assurons également la coordination avec les parties externes : éditeurs, fournisseurs, autorités, CERT/CSIRT.

L’objectif : reprendre le contrôle rapidement, limiter les impacts et sécuriser durablement votre organisation.

Détection et résilience

Nos produits et solutions vous permettent de répondre aux besoins incontournables de votre cybersécurité.

Dans le contexte actuel de cybermenaces en constante évolution, la cybersécurité est devenue une préoccupation majeure pour toutes les entreprises. Pour relever ces défis, les organisations adoptent une approche holistique de la sécurité, combinant plusieurs technologies avancées pour renforcer leur posture de défense. Parmi ces technologies, on retrouve XDR (Extended Detection and Response), les scanners de vulnérabilités, les SIEM (Security Information and Event Management), ainsi que l’approche Zero Trust appliquée aux infrastructures IoT.

EDR / XDR

Le système d’XDR élargit la portée de la détection pour inclure d’autres vecteurs d’attaques tels que les réseaux, les e-mails, les applications cloud et les services de messagerie.

XDR, ou Extended Detection and Response, constitue une évolution significative dans le domaine de la détection des menaces. Cette approche va au-delà de la simple surveillance des endpoints en agrégeant et en corrélant les données provenant de diverses sources telles que les endpoints, les réseaux, les e-mails et les applications cloud. Grâce à cette vue globale, XDR permet une détection plus précise des attaques sophistiquées et coordonnées, réduisant ainsi le temps de détection et de réponse.

Scanner

Le scanner de vulnérabilités est un outil informatique qui identifie les failles de sécurité potentielles dans les systèmes, réseaux ou applications.

Les scanners de vulnérabilités jouent un rôle crucial dans la prévention des attaques en identifiant les failles potentielles dans les systèmes, les réseaux et les applications. Ces outils effectuent des analyses automatisées pour rechercher les vulnérabilités connues et fournissent des rapports détaillés sur les correctifs nécessaires. En intégrant les scanners de vulnérabilités dans leurs processus de gestion des risques, les entreprises peuvent prendre des mesures proactives pour renforcer leur sécurité et réduire leur surface d’attaque.

SIEM

Le SIEM est un système de gestion centralisée de la sécurité qui collecte, analyse et interprète les données de sécurité informatique en temps réel.

Les SIEM (Security Information and Event Management) sont au cœur de l’infrastructure de sécurité d’une entreprise. Ils collectent, corrèlent et analysent les données de sécurité provenant de multiples sources pour détecter les menaces, répondre aux incidents et assurer la conformité réglementaire. Les SIEM offrent une visibilité centralisée sur l’ensemble du paysage de sécurité, permettant aux équipes de sécurité de prendre des décisions éclairées et de réagir rapidement aux cybermenaces.

Cyber Threat Intelligence

La Cyber Threat Intelligence (CTI) consiste en la collecte, l’analyse et l’interprétation d’informations sur les cybermenaces potentielles qui ciblent spécifiquement votre organisation. En anticipant les risques et en comprenant les tactiques des cybercriminels, la CTI permet de renforcer votre posture de sécurité en identifiant les vulnérabilités exploitables et les menaces émergentes. Grâce à une approche proactive, elle offre une vision stratégique et opérationnelle, essentielle pour adapter vos défenses aux menaces actuelles et futures. Nos solutions de CTI s’intègrent avec nos outils XDR et SIEM, assurant une détection rapide et une réponse efficace face aux incidents de sécurité.

Zero Trust – IoT

Le Zero Trust du SI et des IoT est une approche de sécurité qui applique les principes Zero Trust au SI et aux dispositifs Internet des Objets (IoT).

Enfin, l’approche Zero Trust appliquée aux infrastructures IoT reconnaît que les dispositifs IoT représentent souvent des points faibles dans la sécurité d’une entreprise. En adoptant une politique de Zero Trust, les organisations appliquent des mesures strictes de vérification continue de l’identité et de l’intégrité des appareils IoT, ainsi qu’une surveillance rigoureuse du trafic réseau. Cela permet de prévenir les attaques et de protéger les infrastructures IoT contre les menaces internes et externes.

En combinant XDR, les scanners de vulnérabilités, les SIEM et l’approche Zero Trust, les entreprises peuvent renforcer leur posture de sécurité et faire face aux défis croissants de la cybersécurité dans un environnement numérique en constante évolution.

Des services SOC managés et des solutions XDR / SIEM

Nous vous proposons des services de SOC (Security Operations Center) managés pour surveiller, détecter et répondre aux menaces en temps réel, garantissant ainsi une protection continue de votre infrastructure. Notre approche s’appuie sur une équipe d’experts en cybersécurité qui utilise des outils avancés pour une surveillance proactive et une gestion rapide des incidents. Parallèlement, les solutions XDR (Extended Detection and Response) et SIEM (Security Information and Event Management) permettent une détection étendue des menaces en consolidant les données de sécurité provenant de multiples sources. Grâce à ces technologies, Euro Cyber Group identifie les comportements suspects et neutralise les attaques potentielles avant qu’elles ne causent des dommages. Ensemble, les services SOC et les solutions XDR/SIEM assurent une cyberdéfense robuste, intégrée et réactive pour répondre aux besoins de sécurité les plus exigeants.

Questions fréquentes

Pourquoi un SOC est-il essentiel pour la protection de votre entreprise ?

Un SOC (Security Operations Center) assure une surveillance proactive 24/7 de vos systèmes pour détecter les menaces en temps réel. Grâce à cette détection rapide, il permet une réponse immédiate aux incidents, minimisant ainsi l’impact des attaques sur vos opérations. Le SOC est donc une composante clé pour toute entreprise souhaitant une protection constante face aux cybermenaces.

Quels avantages apportent les services managés en cybersécurité ?

Les services managés en cybersécurité permettent de bénéficier d’une expertise continue sans avoir à gérer un centre de sécurité en interne. Vous accédez ainsi à des compétences avancées et à des outils de pointe pour un coût optimisé, tout en garantissant une surveillance permanente et une protection renforcée de vos actifs critiques.

Quels bénéfices apporte une solution XDR pour la gestion des incidents ?

Une solution XDR permet de détecter et de répondre aux cybermenaces plus efficacement en corrélant les données provenant de diverses sources. Cela réduit le temps de réponse, limite les dommages potentiels, et renforce la capacité de l’entreprise à contenir et résoudre les incidents sans impact significatif sur ses activités.

Comment ECG accompagne-t-il la direction dans la mise en conformité et le pilotage cyber ?

Nos équipes accompagnent les dirigeants avec une approche alliant conseil, pilotage et technologie. De l’analyse des risques jusqu’au suivi opérationnel, nous aidons les organisations à structurer leur gouvernance cyber, anticiper les exigences réglementaires et disposer d’indicateurs adaptés aux instances de direction.

Pourquoi combiner SOC, XDR, SIEM et CTI ?

L’association de ces dispositifs apporte une visibilité plus large sur les menaces et améliore les capacités de détection et d’investigation. Elle permet également d’intégrer le renseignement cyber pour anticiper les risques émergents.

Dites au revoir aux cybermenaces !

Dites adieu aux dangers numériques et bonjour à la tranquillité d’esprit : sécurisez votre entreprise dès aujourd’hui avec des solutions de cybersécurité expertes !